
Ateneos bibliográficos
La ciberseguridad en salud pasó de ser un problema técnico a un problema estratégico
Por José Pablo Oscar Saracho
Introducción
La transformación digital acelerada del sector salud en el entorno post-COVID, impulsada por el uso de tecnologías como el Internet de las Cosas Médicas, la inteligencia artificial y la computación en la nube, ha revolucionado la atención al paciente pero también ha ampliado drásticamente la superficie de ataque.
El sector salud atraviesa una revolución tecnológica sin precedentes, donde la transición hacia un ecosistema digital interconectado impulsado por la telemedicina, el Internet de las cosas y la inteligencia artificial ha redefinido la atención al paciente.
Esta apertura digital ha convertido a los datos clínicos en uno de los activos más valiosos y sensibles de la economía moderna, atrayendo a actores malintencionados que ven en la Información de Salud, una "mina de oro" para el fraude y la extorsión.
En este contexto, la ciberseguridad ha dejado de ser una simple tarea de soporte técnico para convertirse en un pilar fundamental de la seguridad del paciente y la ética médica. Proteger la infraestructura sanitaria ya no se trata sólo de evitar fallos de sistema, sino de garantizar la continuidad de servicios vitales y la confianza en la relación médico-paciente en un mundo donde la conectividad es total.
Hacia una comprensión de la ciberseguridad en el ámbito de la salud: revisión integral de prácticas y tendencias recientes
El artículo aborda la importancia creciente de la ciberseguridad en el sector salud, analizando las principales amenazas, herramientas de protección y aplicaciones actuales dentro de los sistemas sanitarios.
Los autores destacan que la digitalización de la atención médica incrementó la necesidad de proteger datos clínicos, dispositivos médicos y plataformas hospitalarias frente a los ciberataques.
La ciberseguridad en el sector sanitario se ha convertido en una prioridad crítica debido al aumento de amenazas como el robo de datos, el fraude de identidad y el secuestro de sistemas mediante ransomware. Estas vulnerabilidades afectan a hospitales, centros de diagnóstico, instituciones académicas y empresas vinculadas a la salud.
La mitigación de riesgos requiere no solo sistemas de autenticación robustos, sino también capacitación continua del personal, especialmente para detectar ataques de phishing y malware. Uno de los mayores desafíos se encuentra en la cadena de suministro sanitaria, ya que la participación de múltiples proveedores externos amplía la superficie de ataque y genera puntos vulnerables que pueden ser aprovechados por ciberdelincuentes.
Las amenazas pueden ser externas, mediante accesos ilegítimos para obtener beneficios económicos, o internas, a través del uso indebido de credenciales autorizadas.
La creciente digitalización y conectividad del sistema sanitario incrementan los riesgos de ciberdelincuencia, dificultando la creación de un sistema único y completamente seguro.
Las soluciones tradicionales, basadas en reaccionar ante amenazas conocidas, resultan insuficientes en el contexto actual. Además, la implementación de nuevas tecnologías implica altos costos, procesos de certificación y posibles interrupciones operativas.
A pesar de estas dificultades, el sector salud debe priorizar la protección de los datos clínicos y garantizar accesos seguros basados en perfiles.
Comprender la ciberseguridad
Para comprender la ciberseguridad tenemos que saber que tiene como objetivo proteger sistemas, redes y datos frente a robos, fugas de información, daños e interrupciones de servicios.
En el sector sanitario representa un desafío crítico debido al aumento del cibercrimen y a la gran cantidad de información sensible almacenada en los sistemas de salud.
Muchos hospitales presentan debilidades en la detección y gestión de amenazas, ya que no monitorean adecuadamente los eventos de red ni las intrusiones cibernéticas.
Esto aumenta el riesgo de brechas de seguridad que pueden afectar directamente la atención y la privacidad de los pacientes. Los registros médicos electrónicos y las redes de atención médica contienen datos personales y financieros de alto valor, convirtiéndose en objetivos atractivos para los hackers.
La necesidad de compartir información clínica para mejorar la atención también incrementa la exposición a ataques. Para fortalecer la seguridad, es fundamental promover una cultura organizacional de ciberseguridad, capacitando al personal sobre su rol en la protección de los datos. Además, las instituciones deben implementar políticas estrictas para el uso de dispositivos móviles y la gestión segura de equipos, apoyándose en herramientas de administración de dispositivos para controlar y proteger la información sanitaria.
Necesidad de ciberseguridad en la atención sanitaria
Los avances tecnológicos en salud permiten mejorar la atención médica mediante el uso de dispositivos conectados, intercambio de datos y comunicación digital entre pacientes y profesionales. Sin embargo, esta transformación digital también incrementa los riesgos de ciberseguridad, especialmente por el uso creciente de aplicaciones móviles, servicios en la nube y sistemas interconectados.
El sector sanitario se ha convertido en un objetivo prioritario para los ciberdelincuentes. Las filtraciones de información, los ataques de ransomware y el robo de credenciales pueden comprometer redes completas y afectar servicios críticos para la vida. Además, técnicas como el phishing y el malware son utilizadas con frecuencia para obtener accesos ilegítimos a los sistemas.
Garantizar la seguridad de la historia clínica electrónica y de la información personal de salud es esencial para mantener la confianza de los pacientes y asegurar el correcto funcionamiento de tecnologías emergentes como la telemedicina, la robótica y los sistemas de análisis clínico. Frente al aumento de los ciberataques, se espera también un fortalecimiento de las regulaciones y mayores exigencias de protección en el sector salud.
Gestión de los riesgos
La migración de documentación a bases de datos y servicios en la nube mejora el acceso y el intercambio de datos, pero también incrementa los riesgos de seguridad.
Los directivos sanitarios consideran que los hackers representan la principal amenaza para los datos, especialmente por la posibilidad de que el malware comprometa redes completas. En este contexto, la ciberseguridad requiere una adecuada gestión de riesgos y la comprensión de las diferencias entre amenazas de seguridad y protección.
Por lo que se plantea como objetivo:
- Explorar la necesidad de la ciberseguridad en el sector sanitario.
- Analizar sus herramientas y características clave.
- Estudiar sus diferentes funciones en salud e identificar aplicaciones relevantes dentro de este ámbito.
Herramientas y características importantes
La ciberseguridad en el sector sanitario incluye herramientas como pruebas de penetración, escaneo de vulnerabilidades, prevención de pérdida de datos, cifrado y software antivirus, orientadas a proteger la información médica y los datos de los pacientes frente a accesos ilegales y ciberataques. El avance tecnológico, junto con el uso de la tecnología de la información, big data, almacenamiento en la nube y dispositivos móviles, ha incrementado las posibilidades de atención médica y monitoreo de pacientes, pero también ha ampliado la cantidad de puntos vulnerables para el cibercrimen.
La externalización de servicios y la creciente interconexión entre sistemas aumentan el riesgo de violaciones de seguridad. Los hospitales requieren estrategias integrales de ciberseguridad que incluyan planificación institucional, actualización constante de sistemas, gestión segura de copias de seguridad y capacitación del personal.
Durante la pandemia de COVID-19 aumentaron significativamente los ataques de phishing, afectando especialmente a instituciones sanitarias.
El sector enfrenta desafíos relacionados con el uso de tecnologías antiguas, accesos físicos poco restringidos, errores humanos y falta de concientización del personal. Además, la integración de las tecnologías de la información, registros médicos electrónicos, telemedicina e inteligencia artificial ha incrementado los riesgos de ciberataque y la necesidad de nuevas formas de gobernanza y protección de datos.
Los profesionales de gestión de información sanitaria cumplen un rol clave en la protección de la privacidad, seguridad y exactitud de los registros médicos. También, se destaca la importancia de capacitar al personal de salud en ciberseguridad, ya que médicos y administrativos son objetivos frecuentes de ataques que explotan el factor humano.
Funciones de la ciberseguridad en el ámbito sanitario
La ciberseguridad cumple funciones esenciales como la protección de datos, la gestión de riesgos, la capacitación en seguridad y la protección integral de la información clínica y administrativa de los pacientes. Estas funciones buscan reducir el riesgo de ciberataques y garantizar el cumplimiento de normativas de seguridad y privacidad. Los enfoques tradicionales de seguridad basados únicamente en perímetros ya no resultan suficientes frente a amenazas más sofisticadas. La actualización constante de software, el uso de parches de seguridad, copias de respaldo y planes de recuperación son medidas fundamentales para reducir el impacto de ataques y asegurar la continuidad operativa.
Asimismo, herramientas como antivirus, cifrado, bloqueo remoto y control de accesos ayudan a proteger dispositivos y datos sensibles.
Los errores humanos y el uso de dispositivos por personal no técnico representan riesgos adicionales, especialmente por pérdidas, robos o accesos no autorizados. Además, muchos ciberataques aprovechan vulnerabilidades conocidas que no han sido corregidas mediante actualizaciones de seguridad. Los ataques a sistemas sanitarios pueden comprometer información de salud protegida , datos financieros, información personal y propiedad intelectual médica. Incluso pueden afectar la atención médica, provocando cancelaciones de cirugías, desvío de ambulancias o interrupciones en los servicios de salud.
Aplicaciones de ciberseguridad en el sector sanitario
Para proteger la privacidad de los datos de los pacientes, se utilizan técnicas como la seudonimización (es una técnica de seguridad que reemplaza los datos personales identificativos (como nombres o DNI) por seudónimos o códigos, haciendo que los datos no puedan atribuirse a un individuo específico sin usar información adicional) y la anonimización de datos.
Además, las instituciones deben implementar medidas de seguridad sólidas para prevenir filtraciones, especialmente en el correo electrónico, que es una vía frecuente de ataques de phishing y robo de información confidencial.
Las brechas de seguridad generan altos costos para las organizaciones de salud y ponen en riesgo la integridad de aplicaciones y bases de datos sanitarias. Por ello, es fundamental invertir en recursos tecnológicos y financieros destinados a la ciberseguridad.
Entre las medidas recomendadas se encuentran la autenticación multifactorial, segmentación de redes, planes de continuidad y recuperación ante desastres, análisis forense digital, dispositivos antirrobo y evaluaciones de riesgos.
El sector sanitario, además, se encuentra regulado y sujeto a estrictas normas de protección de datos y seguridad, al hacer referencias a las amenazas perjudiciales de la ciberseguridad en la atención médica.
En numerosas oportunidades los datos pueden ser comercializados ilegalmente y utilizados repetidamente antes de que las víctimas detecten la filtración. Los ciberataques en salud pueden tener consecuencias graves que exceden las pérdidas económicas y las violaciones de privacidad, ya que también pueden afectar la salud y seguridad de las personas.
Entre las principales amenazas se encuentran los ataques de denegación de servicio, el malware y el ransomware, capaces de interrumpir la atención médica, comprometer sistemas hospitalarios y poner en riesgo la vida de los pacientes debido a la pérdida o inaccesibilidad de información clínica.
Alcance futuro
El futuro de la ciberseguridad se orienta hacia la integración entre profesionales humanos y tecnologías basadas en inteligencia artificial, capaces de analizar grandes volúmenes de datos, anticipar amenazas y responder a ataques complejos de manera más eficaz.
En el sector salud, esto implica pasar de estrategias reactivas a enfoques preventivos, incluyendo el reemplazo de sistemas obsoletos y la protección integral de toda la red, no solo del perímetro externo.
La incorporación de tecnologías de la información en la atención médica ha mejorado la comunicación entre profesionales y pacientes, automatizado tareas y facilitado el acceso a información clínica mediante registros electrónicos de salud y portales para pacientes.
El aumento de ciberataques, especialmente durante la pandemia, permitió identificar vulnerabilidades relevantes en el ámbito sanitario. En este contexto, la capacitación del personal en ciberseguridad resulta fundamental para reducir errores humanos, fortalecer las prácticas de seguridad y mejorar la detección de amenazas como correos electrónicos fraudulentos o intentos de phishing.
Un marco global de estandarización en ciberseguridad para la informática en salud
Los autores analizan desde la necesidad de establecer normas internacionales que permitan proteger los sistemas sanitarios, garantizar la seguridad de los datos clínicos y mejorar la interoperabilidad entre tecnologías de salud digital frente al aumento de ciberataques.
Con la proliferación de tecnologías en la era post COVID, como el internet de las cosas, los dispositivos y los servicios en la nube, se ha generado un volumen masivo de datos clínicos que, si bien optimizan el diagnóstico y tratamiento, exponen la Información de Salud a graves vulnerabilidades
Las normativas tradicionales como la Ley de Portabilidad y Responsabilidad de Seguros Médicos o El Reglamento General de Protección de Datos aunque valiosas, a menudo resultan reactivas y difíciles de implementar ante desafíos modernos como el intercambio de datos transfronterizos y la inteligencia artificial.
Visión general del marco
La metodología del marco global de ciberseguridad para la informática en salud propone una novedosa estructura, para mejorar la privacidad y la seguridad de los datos en el sistema de salud. Este marco identifica, categoriza y prioriza estratégicamente las actividades cruciales para la privacidad y la seguridad, utilizando la lluvia de ideas para la identificación, la agrupación para la categorización y el enfoque de toma de decisiones multicriterio para la priorización. Es un método sistemático para que las organizaciones sanitarias, adopten medidas de seguridad integrales en un entorno digitalizado.
Identificación de expertos
Para poder identificar las actividades cruciales del marco se seleccionaron 10 expertos internacionales de diferentes disciplinas con más de 5 años de experiencia en su labor se seleccionaron: ingenieros de software, analistas web, analistas de datos, gerente de atención médica, licenciados en tecnologías, magíster en tecnologías y aplicaciones informáticas, magister en administración de empresas, entre otros.
Los expertos seleccionados en una primera instancia utilizaron el método delphi (con lluvia de ideas por expertos) a cada uno de los expertos se les informó sobre las normas médicas globales. El estudio delphi consto de 3 rondas iterativas, luego de estas rondas donde se logró: identificar actividades cruciales, establecer criterios de categorización, establecer criterios de priorización
Durante la fase de refinamiento se identificaron y eliminaron temas recurrentes. El método de votación se aplicó cuando no estaban claras las decisiones. El número de iteraciones para identificar las Actividades cruciales fueron 5, de todas las ideas que surgieron, con 5 iteraciones lograron seleccionar 20 actividades cruciales universales.
La categorización de las actividades cruciales
Para categorizar las actividades identificadas en grupos manejables de manera efectiva, se propuso utilizar un algoritmo de agrupamiento espacial basado en densidad de aplicaciones con ruido (DBSCAN: ES algoritmo de aprendizaje automático no supervisado que agrupa puntos de datos densamente conectados y detecta valores atípicos (ruido) sin requerir el número de clusters de antemano)
El algoritmo dbscan escanea 20 nodos identificando relaciones matemáticas, eliminando ruidos y agrupando las actividades afines para su densidad espacial
El proceso de agrupamiento involucró dos parámetros claves, el umbral de distancia que define el vecindario alrededor de un punto de datos. Al mismo tiempo el número mínimo de puntos necesarios para formar una región densa.
De este algoritmo se lograron identificar 5 categorías homogéneas:
- Gestión de políticas y cumplimiento
- Capacitación y concientización
- Protección de datos y control de privacidad
- Monitoreo y respuestas
- Seguridad de tecnología e infraestructura
Priorización
Luego de la categorización de las actividades, se realiza la priorización, utilizando la técnica TOPSIS para el orden de preferencias por similitud con la solución ideal, es una herramienta utilizada para la toma de decisiones multicéntrico proporcionando un método claro y sistemático para la clasificación alternativa en función de su proximidad relativa a la solución ideal.
La eficacia de la priorización depende de la identificación adecuada de los criterios y de la ponderación precisa, las métricas que se tomaron para realizar la priorización son:
- métricas de efectividad donde se cuestiona si se mitiga el riesgo de ataque
- métricas económicas cuestiona si es financieramente viable para instituciones de recursos limitados
- métrica de facilidad cuestiona si es logísticamente sencillo de implementar
Usando la técnica TOPSIS los autores concluyen que las actividades de Protección de Datos y Control de Privacidad deben ser la primera prioridad, Seguidas por la política y cumplimiento, luego Capacitación y concientización, seguida de monitoreo y respuestas y por último Seguridad de tecnología e infraestructura.
Esta priorización permite a los hospitales gestionar sus presupuestos de forma eficiente.
Protección de los datos
Siendo la protección de los datos el nivel crítico, el análisis del método TOPSIS permitió identificar que estas 5 actividades que generan el mayor impacto por dólar de inversión
- Control de acceso estricto
- Cifrado de datos
- Almacenamiento seguro
- Minimización de datos
- Anonimización
Al realizar la comparación con otros marcos podemos observar que el marco global de estandarización en ciberseguridad para la informática en salud, es el único que integra la identificación de los expertos, el agrupamiento matemático, la priorización secuencial para los entornos con recursos limitados.
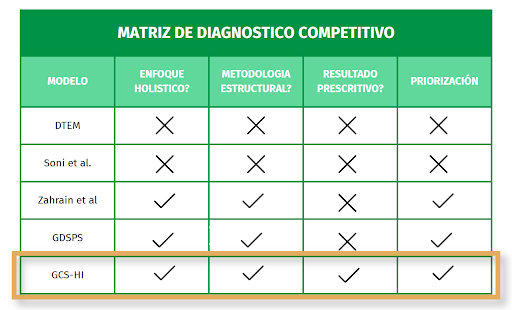
Ecosistema interconectado
La falla crítica en salud ocurre cuando se confía únicamente en la tecnología; la tecnología puede colapsa sin políticas formales y personal capacitado, la ciberseguridad no es un problema de tecnología de la información, es un ecosistema operativo integral este ecosistema debe evolucionar constantemente frente a las nuevas capacidades de la inteligencia artificial y la interoperabilidad de los sistemas.
Conclusiones
Se puede concluir que la ciberseguridad en el ámbito sanitario ha dejado de ser una opción técnica para convertirse en una necesidad estratégica vital para la seguridad del paciente y la continuidad operativa.
Los puntos fundamentales son:
- Pasar de lo reactivo a lo proactivo: La digitalización masiva y el uso de dispositivos conectados han convertido los datos médicos en una "mina de oro" para los atacantes, por ello, las instituciones deben abandonar las respuestas pasivas y adoptar estrategias proactivas basadas en inteligencia artificial y monitoreo constante para predecir amenazas antes de que ocurran.
- Priorización inteligente de Recursos: los entornos de salud suelen tener recursos limitados, el marco global de ciberseguridad establece que la prioridad absoluta debe ser la protección de datos y el control de privacidad, implementar medidas en fases (comenzando por la protección de datos, seguida de políticas y capacitación) permite una gestión más eficiente del riesgo.
- El Factor Humano como Eslabón Crítico: sabemos que la tecnología por sí sola es insuficiente si el personal no está capacitado, las amenazas internas y los errores accidentales son responsables de gran parte de las brechas, lo que resalta la urgencia de crear una cultura de seguridad organizacional mediante entrenamiento continuo.
- Seguridad por Diseño: depende de la capacidad de los fabricantes y hospitales para integrar la ciberseguridad desde la concepción de cada dispositivo y sistema, asegurando que la innovación tecnológica no comprometa la integridad de la información sensible.
Accedé al video completo a través de este enlace.